Workload-architectuur
Landingszones ontworpen voor uw mix van containers (AKS), VM's, managed databases en serverless, juist gedimensioneerd vanaf dag één.
Managed Azure
Gecertificeerde engineers ontwerpen, migreren, draaien en optimaliseren uw productie-workloads op Azure (containers, VM's, databases en serverless) verbonden via enterprise-networking met ExpressRoute, Private Link en global load balancing, 24/7.
Azure biedt een globale backbone met 60+ regio's, sub-milliseconde cross-zone latency en networking-primitieven die een privaat WAN evenaren: ExpressRoute, VNet-peering, Azure Front Door, Private Link. nFuse ontwerpt uw Azure-landingszone rond de workloads die u daadwerkelijk draait en de connectiviteit die ze nodig hebben, en beheert het 24/7 zodat uw team zich op leveren richt, niet op infrastructuur.
Wat we beheren op Azure
Landingszones ontworpen voor uw mix van containers (AKS), VM's, managed databases en serverless, juist gedimensioneerd vanaf dag één.
Hub-spoke VNets, ExpressRoute-circuits, Azure Firewall en Private Link zorgen voor veilige, low-latency connectiviteit tussen workloads, on-prem en andere clouds.
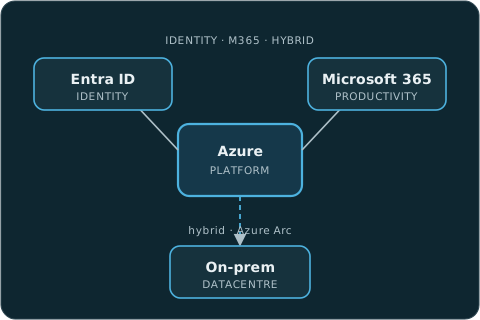
Site-to-site VPN, ExpressRoute Global Reach en Azure Arc breiden één control plane uit naar on-prem en third-party cloud-workloads.
Azure Front Door, Traffic Manager en Application Gateway routeren verkeer naar het dichtstbijzijnde gezonde endpoint: snel voor gebruikers, veerkrachtig voor u.
Right-sizing, reservations en savings plans zorgen dat uw Azure-uitgaven de werkelijke workload-vraag weerspiegelen, maandelijks beoordeeld.
Network Security Groups, DDoS Protection, Defender for Cloud en policy-guardrails ingebakken in elke deployment.
Workload-architectuur
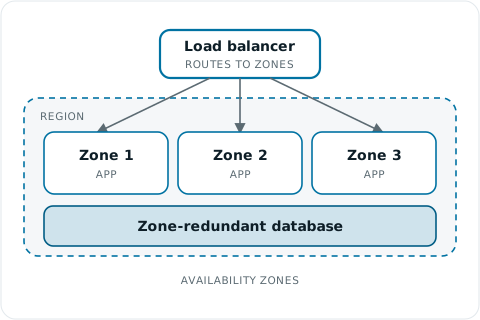
Gecertificeerde architecten ontwerpen Azure-landingszones met redundantie over availability zones, hub-spoke networking en workload-isolatie, zodat één zone of storing uw productieverkeer nooit plat legt.
Automatisering & IaC
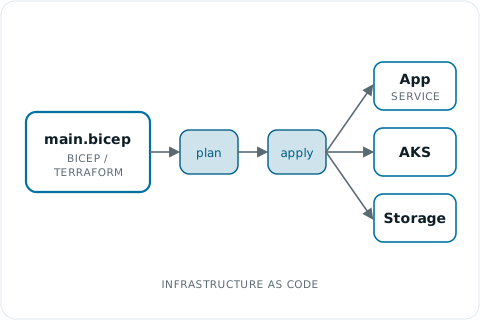
Elke landingszone, netwerkregel en workload-configuratie is vastgelegd in Bicep en Terraform, versiebeheerd en reproduceerbaar. Eén commit plant, reviewt en rolt op dezelfde manier uit naar dev, test en productie.
Security in de lus
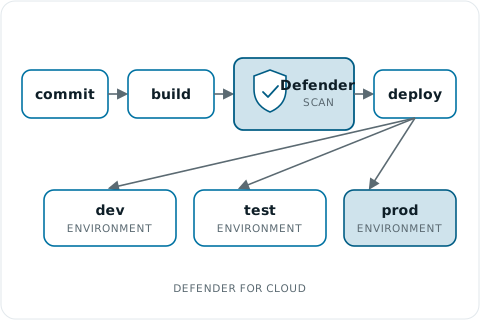
NSG's, Azure Firewall-beleid, Private Link en DDoS Protection vormen de perimeter; Defender for Cloud en policy-guardrails zorgen dat elke workload binnen die grenzen wordt uitgerold.
Wat u krijgt
AKS-clusters, VM-schaalsets en serverless functions schalen automatisch mee met de vraag, zonder overprovisioning en zonder downtime.
ExpressRoute, Private Link en Front Door houden latency laag en verkeer van het publieke internet waar dat ertoe doet.
Eén control plane voor Azure, on-prem en andere clouds: consistent beleid, één overzicht.
Architectuur, networking, beheer en security van één team, één nummer om te bellen.
FAQ
Alles van gecontaineriseerde microservices op AKS tot legacy VM's, managed SQL-databases, serverless functions en datapijplijnen. We ontwerpen de landingszone rond de workload, niet andersom.
Doorgaans via ExpressRoute voor private, low-latency connectiviteit, of site-to-site VPN bij een kleiner footprint. We ontwerpen hub-spoke topologieën met Private Link zodat intern verkeer nooit het publieke internet raakt.
Ja. We analyseren, plannen en voeren migraties uit: lift-and-shift voor snelle winst, re-platform voor langetermijnvoordelen, met minimale verstoring en een getest rollbackpad.
Ja. Right-sizing, reserved instances, savings plans en workload-scheduling horen bij de dienst, maandelijks beoordeeld naast performance en security.